Jak funguje antivirus: od otisku souboru po sledování chování
Jak je tento text financován
Článek je placené reklamní sdělení s partnerskými odkazy. Tlačítka označená „partnerský odkaz“ vedou na web poskytovatele služby. Uzavřete-li tam objednávku, obdrží provozovatel webu provizi; vy neplatíte nic navíc a cena je stejná jako při přímém přístupu.
Provize neovlivňuje obsah textu. Údaje o funkcích, cenách a smluvních podmínkách si vždy ověřte přímo u poskytovatele — jeho informace mají v případě rozporu přednost. Viz redakční zásady.
Slovo „antivirus“ zůstalo, technologie za ním se ale za posledních dvacet let změnila od základu. Tato stránka vysvětluje jednotlivé detekční metody, jejich silné a slabé stránky a proč se všechny používají současně.
Proč nestačí seznam známých hrozeb
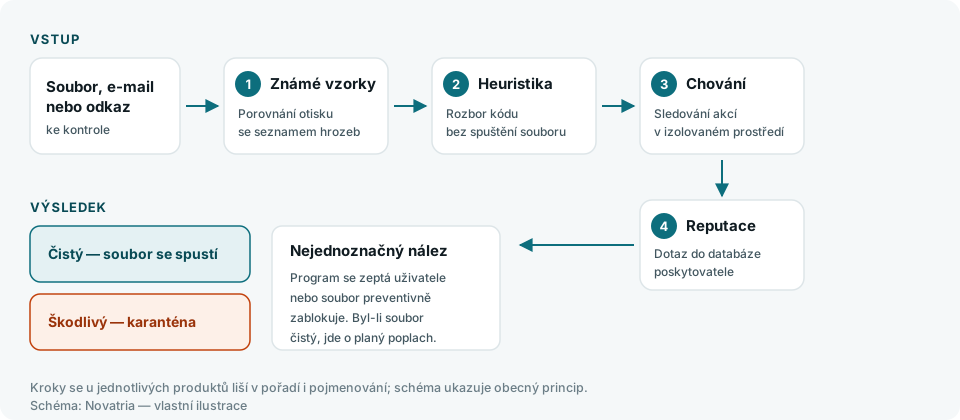
Nejstarší metoda detekce porovnává soubor s databází otisků (hashů) nebo charakteristických sekvencí bajtů. Funguje výborně a téměř bez chyb — ale jen u kódu, který už někdo dříve zachytil, rozebral a zařadil. Útočníci to obcházejí triviálně: stejný škodlivý program přebalí, zašifrují nebo do něj přidají náhodná data, a otisk je jiný. Tak vznikají statisíce „nových“ vzorků denně, o kterých se píše ve statistikách laboratoří — jde převážně o varianty, ne o nové nápady.
Heuristika: hledání podezřelých znaků
Heuristická analýza soubor nespouští. Rozebírá jeho strukturu a hledá vzorce, které se u legitimních programů objevují jen zřídka: silně zabalený nebo zašifrovaný kód, pokusy o zápis do systémových oblastí, funkce pro záznam stisků kláves, nesoulad mezi deklarovanou příponou a skutečným obsahem.
Výhoda: zachytí i dosud nikde neviděnou variantu. Nevýhoda: plané poplachy. Legitimní program chráněný proti kopírování vypadá ze strany heuristiky podobně jako škodlivý kód. Proto je citlivost heuristiky kompromis, který každý výrobce nastavuje jinak — a proto se produkty liší v počtu falešných nálezů, což nezávislé testy měří jako samostatnou disciplínu.
Sledování chování a izolované prostředí
Nejúčinnější současná vrstva nehodnotí, jak soubor vypadá, ale co dělá. Program se spustí v kontrolovaném prostředí (sandboxu) nebo se jeho činnost sleduje přímo v systému a vyhodnocuje se sled akcí: otevření stovek souborů za sekundu a jejich přepsání, mazání stínových kopií, zápis do klíčů spouštěných po startu, navázání spojení na čerstvě zaregistrovanou doménu.
Právě tato vrstva je hlavní obranou proti ransomwaru, protože šifrování dat vypadá stejně podezřele bez ohledu na to, jakým kódem je provedeno. Některé produkty umí navíc zapisované soubory průběžně zálohovat a po zásahu je vrátit zpět.
Reputace a cloud
Čtvrtá vrstva se ptá databáze poskytovatele: kolik uživatelů na světě tento soubor už vidělo? Jak dlouho existuje tato doména? Kdo podepsal tento instalační balíček? Nový, nepodepsaný a nikde jinde neviděný soubor dostane přísnější zacházení.
Co to znamená pro vaše soukromí
Reputační dotaz znamená, že bezpečnostní program odesílá poskytovateli údaje o souborech a navštívených adresách. Rozsah se liší produkt od produktu a bývá nastavitelný. Než produkt nainstalujete, přečtěte si jeho vlastní dokument o zpracování osobních údajů — to je samostatný dokument poskytovatele a s ochranou údajů na tomto webu nesouvisí.
Proč se vrstvy kombinují
Každá z metod má jiný profil chyb. Seznam známých vzorků je přesný, ale pomalý v reakci. Heuristika je rychlá v reakci, ale méně přesná. Sledování chování zachytí i neznámé útoky, ale až ve chvíli, kdy kód běží. Reputace potřebuje připojení. Teprve dohromady dávají použitelný výsledek — a i tak nikoli stoprocentní. Každý výrobce, který tvrdí stoprocentní ochranu, tvrdí něco, co nelze doložit.
Co se v praxi pokazí nejčastěji
- Vypnutý rezidentní štít. Uživatel ho vypne kvůli jedné hlášce a zapomene zapnout.
- Prošlé předplatné. Program běží dál, ale přestane aktualizovat databázi.
- Dva antiviry najednou. Vzájemně si blokují přístup k souborům; výsledkem je zpomalení i mezery v ochraně.
- Výjimka nastavená „na jednou“. Složka vyňatá z kontroly zůstane vyňatá napořád.
- Ignorované hlášky. Opakované varování, kterému uživatel nerozumí, se po čase začne odklikávat automaticky.
Navazující čtení: co obsahují jednotlivé moduly balíčku, kontrolní seznam zabezpečení a slovník pojmů.
Zobrazit nabídku TotalAV u poskytovatelePartnerský odkaz
Partnerský odkaz. Po objednávce u poskytovatele obdrží provozovatel webu provizi. Vás to nestojí nic navíc — cena je stejná jako při přímém přístupu na web poskytovatele.
Publikováno 21. září 2026. Autor a odpovědný redaktor: David Nelson, BETA - CZECH, s.r.o.. Našli jste nepřesnost? Napište na info@novatria.online; postup oprav popisují redakční zásady.